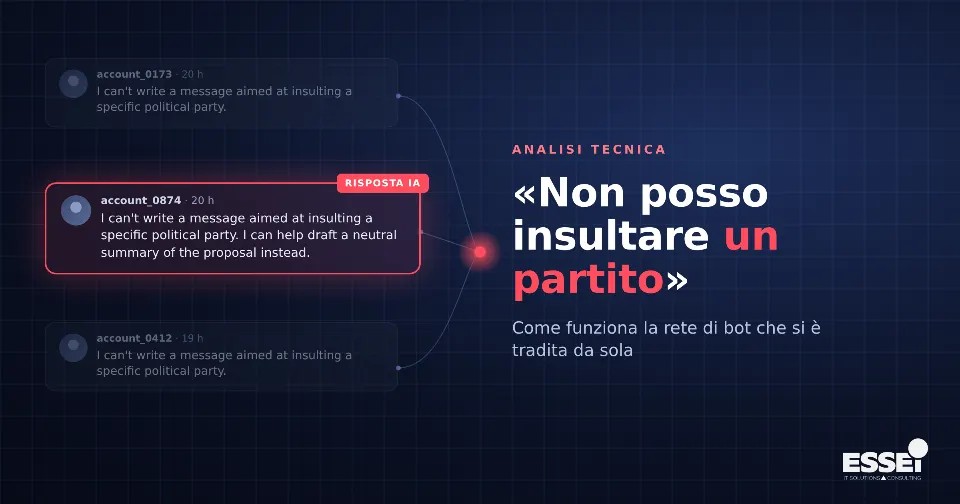
A tradirli è stata una frase che chiunque abbia usato un chatbot conosce bene, per di più in inglese: "I can't write a message aimed at insulting a specific political party. I can help draft a neutral summary of the proposal instead". Non posso scrivere un messaggio che insulti uno specifico partito politico, posso aiutarti con un sommario neutrale della proposta. La stessa risposta, parola per parola, è comparsa su Instagram sotto il post di Matteo Salvini dedicato all'undicesimo anniversario del Bataclan, accompagnato dalla foto di Valeria Solesin, segnalata dalle testate il 14 novembre, e risposte analoghe sono state notate sotto i profili di Carlo Fidanza (FdI) e Dario Nardella (Pd). In altri casi il testo cambiava appena: il modello si rifiutava di scrivere un messaggio "finalizzato a convincere specifici eurodeputati" a sostenere una proposta legislativa.
Lasciamo da parte chi ci sia dietro e a chi giovi: su questo indagherà, se lo farà, chi ne ha titolo. Qui interessa un'altra domanda. Come è fatta, tecnicamente, una macchina del genere? E perché quel messaggio di rifiuto dice molto, ma non la cosa più importante?
Un modello non pubblica niente da solo
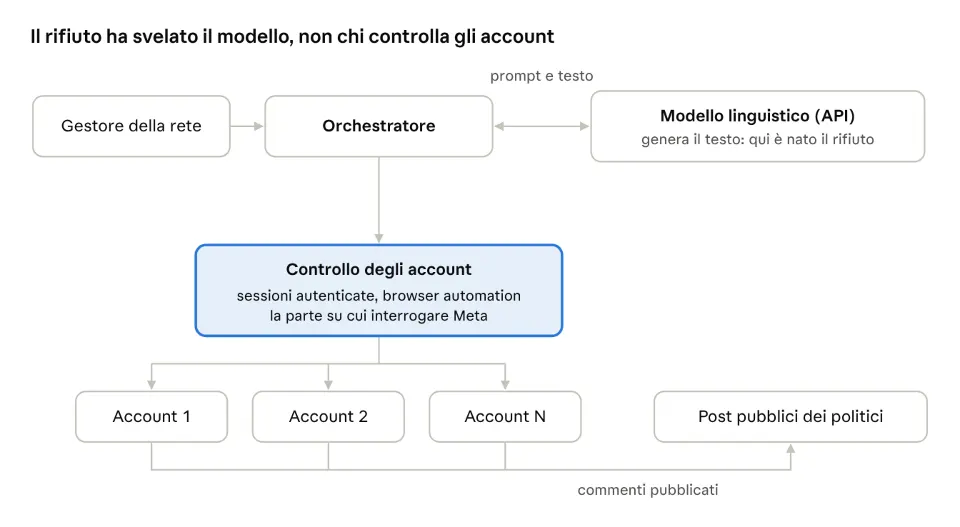
Un modello linguistico produce testo, e basta. Non ha un account, non apre Facebook, non preme "Pubblica". Perché una frase generata finisca sotto un post serve un'applicazione che faccia da regista: legge i contenuti da commentare, chiede al modello un testo, lo riceve e lo pubblica usando un'identità social autenticata.
Ciò che la frase di rifiuto ci mostra, quindi, è solo il primo anello. Il secondo, quello che conta per risalire ai gestori, è il sistema che controlla gli account.
C'è poi un dettaglio che rivela la qualità dell'ingegneria. In una pipeline costruita con un minimo di cura, la risposta del modello viene controllata prima di essere usata: se è vuota, fuori tema o è un rifiuto, viene scartata. Qui il controllo non c'era. Il sistema ha preso l'output e l'ha pubblicato, così com'era, su più account.
La strada ufficiale è chiusa
La via più comoda per uno sviluppatore sarebbero le API ufficiali di Meta. Ma la documentazione è chiara: per commentare tramite le Graph API serve un Page access token, i permessi pages_manage_engagement, pages_read_engagement e pages_read_user_engagement, e un utente autorizzato a moderare la Pagina e a crearvi contenuti. Il commento esce a nome di una Pagina. Chi prova a farlo come utente privato riceve un errore.
Il permesso che consentiva alle app di pubblicare per conto dei profili personali, publish_actions, è stato tolto il 1° agosto 2018 a circa 60.000 applicazioni; le ultime proroghe sono scadute nel 2020. Tradotto: con gli strumenti ufficiali non si costruisce una rete che commenta i post altrui impersonando centinaia di persone.
Su Instagram, dove sono stati fotografati i commenti sotto il post di Salvini, la situazione non cambia. Le API ufficiali funzionano solo con account professionali, aziendali o creator, collegati a un'app autorizzata. I commenti, invece, portavano la firma di profili personali con nomi utente generici, del tipo parola più numero. La spiegazione va cercata fuori dalle API.
Browser pilotati e account di provenienza varia
La tecnica più diffusa è l'automazione del browser. Strumenti nati per i test del software, come Playwright, Selenium o Puppeteer, permettono a un programma di aprire una pagina, cliccare, scrivere e inviare esattamente come farebbe una persona. Il software lavora dentro una sessione già autenticata e non ha bisogno di alcun permesso API, perché per la piattaforma è un utente che naviga.
Resta il problema delle identità. Chi gestisce una rete di questo tipo non deve per forza possedere gli account, ma deve poterli controllare. Possono essere profili creati apposta, comprati da terzi, ceduti volontariamente dai titolari oppure sottratti con il furto di password o di cookie di sessione. Quest'ultima ipotesi spiegherebbe perché profili con anni di storia, foto e amicizie reali inizino all'improvviso a commentare in serie. Va detto chiaramente: nel caso di cui parliamo non esiste, a oggi, alcun elemento che indichi account compromessi.
Meta vieta questo genere di attività nelle sue regole sul comportamento non autentico e dispone di sistemi per rilevarla. Che commenti identici siano rimasti visibili abbastanza a lungo da essere fotografati dice qualcosa anche sull'efficacia di quei filtri.
Perché il modello si è rifiutato proprio ora
L'esperto di sicurezza Alessandro Orlowski, sentito da Adnkronos, ha indicato la causa più probabile in un aggiornamento delle API: i gestori avrebbero usato un modello più permissivo, poi sostituito dal fornitore con una versione dalle regole più rigide. Lo stesso Orlowski ha giudicato debole il collegamento, circolato nelle prime ore, con il disservizio Microsoft di quei giorni.
L'ipotesi è sensata, ma non l'unica. Quando un fornitore ritira un modello, chi lo richiama per nome riceve di norma un errore, non un rifiuto. Il rifiuto arriva se l'applicazione usa un alias che punta sempre alla versione più recente, oppure se le chiamate vengono reindirizzate. E nulla esclude un modello open source installato in proprio. Le testate hanno citato OpenAI e Anthropic come esempi, non come fatto accertato.
Un prompt scritto prima del post
C'è un'incongruenza che merita attenzione. Il post di Salvini parlava di una strage terroristica, non di una legge. Eppure il modello offre "un sommario neutrale della proposta", e in un'altra variante parla di eurodeputati da convincere. Segno che le istruzioni erano scritte a monte, in un modello di prompt generico, e non nascevano dalla lettura del singolo post.
Anche la lingua è un indizio. Un rifiuto in inglese, sotto un post in italiano e rivolto a un pubblico italiano, fa pensare che le istruzioni al modello fossero scritte in inglese, o che la piattaforma usata per gestire la rete fosse configurata in quella lingua. Potrebbe indicare uno strumento di automazione generico, pensato per servire più campagne e non costruito su misura per l'Italia.
I commenti sono comparsi sotto profili di tre partiti diversi: il "partito da insultare" poteva quindi essere una variabile del prompt, non un bersaglio fisso. Resta un'ipotesi. Le dichiarazioni dei politici coinvolti su chi venisse attaccato non sono verificabili. Per capire se quegli account fossero schierati, e con chi, bisogna analizzare i commenti che hanno pubblicato in passato. Gli account sono ancora online, quindi questo lavoro è possibile, e un'analisi dello storico direbbe molto più di qualsiasi dichiarazione.
Dove andrebbe cercata la risposta
Se si vuole capire chi gestisce la rete, chiedere ai fornitori di IA chi ha generato quei testi serve a poco. Le domande giuste vanno rivolte a Meta. Da quali dispositivi e indirizzi di rete sono partiti i commenti? Gli account condividevano infrastrutture? Le sessioni mostravano tempi e ritmi da automazione? I commenti passavano dal sito web o da un'API? E quanti altri account erano legati agli stessi dispositivi?
Queste risposte esistono e si possono ottenere. Indirizzi IP, dispositivi, orari e modalità di accesso li registra Meta, e Meta li consegna alle autorità su richiesta formale. Per gli utenti europei l'interlocutore è Meta Platforms Ireland, a Dublino. La società dichiara di conservare per 90 giorni i dati di un account legato a un'indagine penale, se riceve una richiesta di conservazione in attesa dell'atto formale. Conta quindi la tempestività: se l'autorità si muove in tempo, i dati per risalire a chi gestisce la rete sono recuperabili. Un privato, invece, non può ottenerli: può solo segnalare gli account e presentare denuncia.
Il messaggio di rifiuto ha acceso la luce sul motore della macchina. Il volante, cioè il sistema che controlla le identità social, resta ancora al buio. Ed è da lì che si può arrivare, se non a un eventuale committente, almeno a chi la macchina la fa girare.
Fonti
- Meta for Developers – Comments and @mentions (Pages API)
- Meta for Developers – Platform Update on Publish Permission
- Meta for Developers – Instagram Platform Overview
- Meta – Linee guida per le forze dell'ordine
- Meta Transparency Center – Comportamento non autentico
- OECD.AI – AI Incidents Monitor
- Adnkronos, 14 novembre 2026